

Microsoft, SolarWinds İhlallerine Karşı Agresif Tedbirler Alıyor
Bu haftanın başında, ABD’nin istihbarat kurumları da dahil birçok kıymetli kurumuna hizmet veren SolarWinds isimli şirketin ihlal edilmesinin üst üste yapılan zincirleme siber taarruzlara neden olduğuna dair haberler ortaya çıktı. FireEye isimli siber güvenlik şirketinin, ABD bakanlıklarının ve çeşitli istihbarat kuruluşlarının da ihlal edilmesinde SolarWinds tarafından piyasaya sunulan Orion isimli yazılımın güncelleme sunucularının saldırganlar tarafından ele geçirilmesinin tesiri oldu.
Bu yaşanan olayda ise firmaların vermiş olduğu ani tepkiler ortasında en çarpıcı olanını Microsoft verdi. Hücumdan çabucak sonraki dört gün boyunca Microsoft tüm hukuk gücünü ve Windows üzerindeki denetim yeteneğini yaşanan en gelişmiş siber hücumlardan birisini bertaraf etmek için kullandı.
Ne olmuştu?
SolarWinds isimli yazılım şirketi tarafından sunulan Orion isimli izleme, takip ve idare aracının güncelleme sunucularının bir kısmı saldırganlar tarafından ele geçirildi. Evvel FireEye isimli siber güvenlik şirketine, yakın vakitte ise zincirleme bir formda üst üste kritik ABD bakanlıkları ile orta doğu coğrafyasında bulunan devlet kurumlarına bu güncelleme sunucularıyla dağıtılan truva atları kullanılarak yüksek profilli ataklar düzenlendi. İhlallerde sırf kurum ve kuruluşların değil, 18 bin SolarWinds müşterisinin de etkilendiği söyleniyor.
Taarruzun ardındaki kümenin APT29, nam-ı öbür Fancy Bear ile temaslı Cozy Bear olduğu düşünülüyor. Küme, ABD Demokratik Ulusal Komitesine karşı yapmış olduğu ataklarla biliniyor. Yeniden de tam manasıyla saldırıyı kimin düzenlediği hakkında kesin bir bilgi bulunmuyor.
Yaşanan büyük çaplı siber atak hakkındaki detaylar gün geçtikçe ortaya çıkarken, zincirleme halinde yapılan bu tedarik zinciri (supply chain) saldırısı tahminen de yüksek profilli ve amaç odaklı yapılan en büyük akınlar ortasında.
Taarruz nasıl gerçekleşti?
Taarruzun en başında zayıf halka olarak Microsoft’un yer aldığı sav ediliyor. Teze nazaran saldırganlar tarafından Microsoft Office 365 yazılımında yer alan bir güvenlik açığı kullanılarak SolarWinds’e ilişkin olan e-postalar tehlikeye atıldı. Bu formda şirket ağında yer alan öteki kıymetli bilgilere erişim sağlandı.
SolarWinds’in Orion yazılımına ilişkin güncelleme sunucularından biri saldırganlar tarafından ele geçirildi ve güncellemeler yoluyla çeşitli özel maksatlara, bilhassa de istihbarat kurumları ve bakanlıklara sızma emeliyle Solorigate yahut Sunburst kod ismiyle bilinen truva atları (trojan) dağıtıldı. Bu yolla saldırganların birçok kamu ve özel kuruluşa erişim sağladığı biliniyor.
SolarWinds’e nazaran ilgili berbat emelli yazılımlar, 2020 yılının Mart ve Haziran aylarında yayınlanan güncellemelerle birlikte truva atı halinde gayeleri ihlal etti. Bu, trojan içeren güncellemeleri edinmiş tüm SolarWinds müşterilerinin de tıpkı vakitte makus maksatlı yazılımdan etkilendiğini ortaya koyuyor. Saldırganlar ise ziyanlı yazılımın ulaştığı müşterilerin tamamı üzerinde değil, geniş ve kapsamlı olan kritik kurumlara kapsamlı akın yapmak için kullandı.
Etkilenen kurum ve kuruluşlar ortasında dünyaca ünlü siber güvenlik şirketi FireEye, ABD Sıhhat Bakanlığı Ulusal Sıhhat Ensititüleri (NIH), ABD Ticaret Bakanlığı Ulusal Telekomünikasyon ve Bilgi İdaresi(NTIA), Siber Güvenlik ve Altyapı Ajansı (CISA), ABD Dışişleri Bakanlığı ve İç Güvenlik Bakanlığı yer alıyor. Yapılan akının yüksek profilli bir yapıya sahip olmasından dolayı devlet dayanaklı bir hacker kümesi tarafından ihlallerin meydana getirildiği, siber espiyonaj (bilgi casusluğu) hedefiyle kullanıldığı varsayım ediliyor.
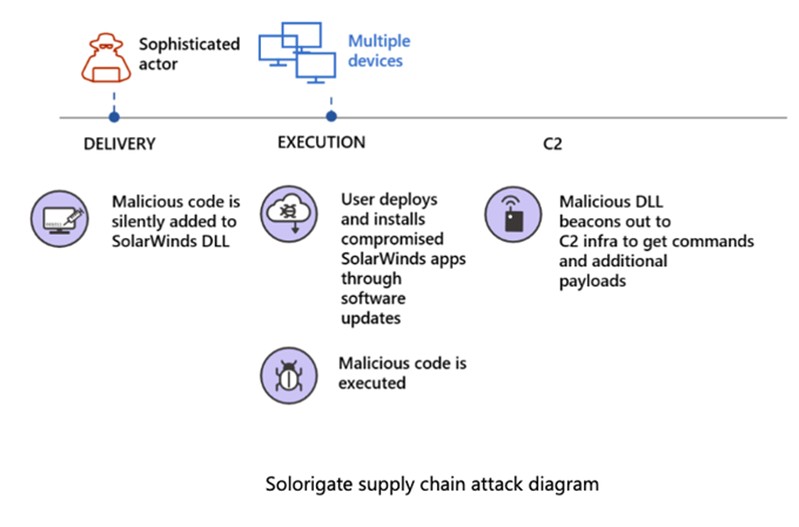
SoloriGate saldırısının nasıl yapıldığına dair diyagram. Görsel kaynağı: Microsoft TechCommunity
Microsoft Taarruza Karşı 4 Agresif Adım Attı
Üst üste yaşanan bu ihlaller sonrası Microsoft tarafından alınan çarpıcı önlemler ise hem dikkat cazibeli hem de Microsoft’un gerek hukukî gerek de Windows üzerinde ne derece denetime sahip olduğunu ortaya koyuyor.
Microsoft, “emsalsiz” bir süratte akına karşı dört gün boyunca dört adımla agresif ve kritik önlemler aldı.
1 – Dijital Sertifikaların İptal Edilmesi
Microsoft, 13 Aralık 2020 tarihinde yapmış olduğu açıklamada truva atının yer aldığı evraklara ilişkin dijital sertifikaların kaldırıldığını açıkladı. Saldırganlar bu sertifikalar aracılığıyla Windows’un ziyanlı evrakları sağlam olarak tanımlamasını sağladı. Microsoft ise yapmış olduğu bu kritik atılımla birlikte bir gecede tüm Windows sistemlerin ilgili ziyanlı evraklara güvenmesini engelledi, muteber olmayan kategorisinde değerlendirilmesini sağlandı. Böylelikle hücum gayeli kullanılan truva atı yer alan belgeler yeni gayeleri kolay kolay etkileyemedi.
2 – Windows Defender’in SoloriGate Zararlısını Tespit Edecek Halde Güncellenmesi
Sertifikaların kaldırılmasının çabucak akabinde gün içerisinde Windows’un yerleşik berbat hedefli yazılım engelleme tahlili Windows Defender, ihlallere neden olan ziyanlı yazılımların tespit edilmesi, ikazların yapılması ve atağın başarısız olabilmesi hedefiyle süratlice güncellendi.
3 – C2C Komuta Denetim Sunucusu Olarak Kullanılan Alan İsmine El Konulması
15 Aralık 2020 tarihine gelindiğindeyse, Microsoft öncülüğünde birtakım teknoloji ve siber güvenlik şirketleri, atağın yönetildiği komuta denetim sunucularından olan avsmcloud[.]com alan ismine DNS Sinkhole uyguladı ve daha sonra ilgili alan isminin mülkiyetini de Microsoft’a devretti. Sinkholing, saldırganların ilgili alan ismi üzerindeki kontrolünü engellemek aracılığıyla uygulanabilen metotlardan birisidir. Bu prosedürde ilgili alan isminin DNS sunucusu yanlışsız maksada değil, istenilen yanlış amaca yönlendirilir.
Ele geçirilen alan isimleri, komuta denetim merkezi iken saldırıyı durduran öldürme anahtarı olarak da kullanılabilmekte. Ele geçirilen alan isimleri kullanılarak saldırganın sistemler üzerindeki kontrolü kesilir, tıpkı vakitte tehlikeye atılan sistemlerin de tespiti ve ikaz maksadıyla bu alan isimlerinden yararlanılabilir. Bu Microsoft tarafından birinci kere 2008-2009 yıllarında Conficker zararlısına ve Solorigate’den evvel en son TrickBot ağına yönelik uygulanmış bir taktik/siber akın engelleme yoludur.

El konulan ve Microsoft’a devredilen alan isminin Whois bilgisi.
4 – Tüm Windows Bilgisayarlarda Defender Aksiyon Tipinin Birdenbire Değiştirilmesi
Microsoft tarafından 16 Aralık Çarşamba günü atılan dördüncü adımda ise, Microsoft Windows yüklü bilgisayarlarda bulunan Windows Defender’in aksiyon yapısının Solorigate için ikaz değil, direkt karantinaya alınacak halde değiştirildiği açıklandı. Bunun sonucunda ilgili ziyanlı yazılımın tespit edildiği sistemlerde ziyanlı yazılım derhal öldürülecek, etkisiz hale getirilecektir.
SolarWinds ihlallerine karşı yapılan bu ataklar ile Microsoft’un öbür güvenlik şirketlerine hem gözdağı vermeye çalıştığı hem de platform üzerindeki liderliğini ortaya koymaya çalıştığı düşünülüyor. Bütün bu hareketli haftanın sonunda saldırganların elindeki birçok sistem denetim dışı kalacak, kurtarılacak üzere gözüküyor.
Hücuma Karşı Koyma Gücü ve Sonuç
Bu kadar yüksek profilli ve büyük zincirleme hücumun ardında her kim varsa pek de duracağa benzemiyor. Saldırganlar ihlal edilen ağlara ve sistemlere hala diğer yollarla erişebilirler. Bilişim güvenliğinde tek taraflı düşünmek yerine işin her tarafı düşünülmelidir. Bu nedenle hala araştırmalar yapılıyor ve önlemler alınmaya devam ediliyor.
Aylardır ihlal edilen sistemler hakkında geçmişe dönük yapılacak bir şey maalesef yoktur, giden datalar bir sefer gitmiştir. Şu an yapılmaya çalışılan şey, hücumun muhtemel tesirlerinin kaldırılması ve daha da yayılmasının engellenmesine yönelik. Üst üste yaşanan olaylar silsilesi ve Microsoft’un saldırıyı durdurmak için atmış olduğu kıymetli adımların, başka mümkün saldırganlar tarafından da takip edildiğini unutmamalıyız.
Ve bu süreç bizlere Microsoft’un hem hukukî ve bölümdeki hisse manasında hem de Windows platformu/işletim sistemi üzerindeki denetiminin ne derece büyük olduğunu gösteriyor. Bir gecede tüm Windows bilgisayarları etkileyen sertifika iptalleri, yerleşik güvenlik yazılımının aksiyon tipinin değiştirilmesi, komuta denetim sunucusunun yer aldığı alan isminin ele geçirilmesi, bu hücumun engellenmesinde büyük hisse sahibi oldu.