

LockFile Zararlısı, Anti-Ransomware Çözümlerini Atlatabiliyor
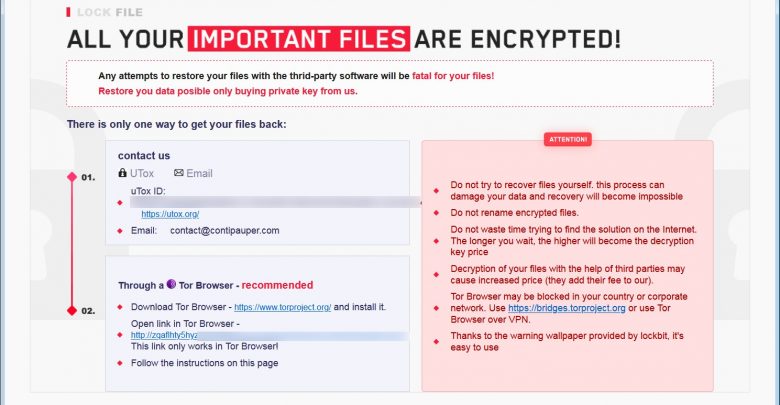
Daha evvel ProxyShell ve PetitPotam üzere güvenlik açıklarını kullanma marifetine sahip olmasıyla bilinen LockFile fidye çetesinin yeni zararlısı, kısmi şifreleme üzere garip anti-ransomware atlatma tekniklerini kullanıyor.
Sophos mühendislerinden Mark Loman’ın yapmış olduğu araştırmaya nazaran, evrakların kısmen şifrelenmesi tekniği şifreleme sürecini hızlandırmak hedefiyle daha evvel BlackMatter, DarkSide ve Lockbit 2.0 zararlılarında görülmüştü.
Ancak LockFile’ı bunlardan daha farklı ve özel kılan şeyse oburlarının yaptığı üzere birinci birkaç bloğu şifrelememesi. Bunun yerine dokümanların her bir 16 baytlık kısmını şifreliyor. Bu durumdaki evraklar kısmen okunabilir halde oluyor, tıpkı vakitte da rakamsal manada bakıldığında özgününe benziyor. Böylelikle belge istatistiğini ve okunabilirliğini tahlil eden birtakım anti-ransomware yani fidye yazılımı muhafaza tahlillerine karşı muvaffakiyet gösterebiliyor.
Ayrıyeten şirketin olay müdahalesi gruplarının rastgele bir şey bulamaması ve isimli sürecin sekteye uğraması için bütün evrakların şifrelendiğinden emin olunduktan sonra LockFile kendisini siliyor.
LockFile zararlısını birinci olarak Sophos 22 Ağustos 2021’de VirusTotal’e yüklenmiş bir örnekle tespit etti. Zararlının şifreleme sonrası bırakmış olduğu not ise LockBit zararlısıyla hayli emsal.
Kaynak: Technopat