

Android Güvenliğine Giriş: Bakış Açısı ve Temel Tedbirler
Bu yazımızda taşınabilir işletim sistemi pazarında büyük yer kaplayan Android platformuna yönelik tehditlere göz atıyor, bakış açınızı işin art planına yöneltiyoruz.
Artık periyot dijitalleşme devranı. Her birimizin elinde birer akıllı telefon var ve birçok işimizi artık bilgisayarlar yerine telefonlardan ve tabletlerden yapmaya başladık. Bankacılık süreçlerini, kritik görüşmeleri ve alışverişimizi birtakım fizikî yapılara giderek yapmak yerine sanal ortamda akıllı telefonlarımız, saatlerimiz yardımıyla yapar olduk.
Gerek pandeminin tesiri, gerek de dünyadaki teknoloji ekseninin minimalizme hakikat kaydığı bu vakit dilimi içerisinde, herkesin yanında taşıdığı hatta birlikte bile uyuduğu taşınabilir aygıtların da birtakım güvenlik önlemlerine muhtaçlığı var.
Her elektronik aygıtta olduğu üzere, akıllı telefonlarımızda da işletim sistemleri bulunuyor. Temelde akıllı telefonlarımızın da birer küçük bilgisayar olduğunu unutmamalıyız. İşte kullanıcının verdiği komutların, girdilerin ve çıktıların işlenebilmesi için her aygıtta işletim sistemi bulunur. Günümüz taşınabilir aygıt pazarında (akıllı telefon, akıllı saat, tabletler) Android en çok kullanılan taşınabilir işletim sistemi.
Birinci olarak 2003 yılında Palto Alto’da kurulmuş Android Inc. tarafından geliştirilen Android’in hedeflediği birinci pazar, dijital kamera sistemleri için ülkü bir yazılım olmaktı. Vakit içerisinde alınan yatırımcı dayanakları ve kamera pazarının gereğince büyük olmamasından doğan eksen değişikliği nedeniyle taşınabilir aygıt pazarındaki potansiyel kıymetlendirilmek istendi. Yaşanan bu eksen değişikliği sonucunda periyodun en yaygın taşınabilir işletim sistemlerinden olan Symbian ve Windows Mobile’a alternatif olarak geliştirilmeye başlandı.
2005 yılında muhtemel potansiyeli fark eden Google tarafından Android Inc. satın alındı ve son hız Linux çekirdeğine dayanan bir taşınabilir işletim sistemi yapmaya karar verildi. Akla yatkın planlanmış pazarlama atakları sonucunda üreticilerin birçoğunun tercih ettiği bir sistem olan Android artık günümüzde taşınabilir işletim sistemleri pazarında en büyük hisseye sahip.

Taşınabilir aygıtlarda web trafiğine nazaran kullanılan işletim sistemi yüzdesi. – Görsel Kaynağı: Hootsuite
Bildiğiniz üzere saldırganlar birden fazla vakit kurban potansiyelinin fazla olduğu yerleri amaçlar. Yazımızın başında da bahsettiğimiz taşınabilir aygıt çok artışın da bunda tesiri bi’ oldukça fazladır. İsterseniz önsözü ve tarif faslını çok uzatmadan “Android Güvenliği” hakkında dikkat edilmesi gerekenleri anlatmaya başlayalım.
Android Aygıtlarda Saldırganların Amacı ve Motivasyonu
Android tarafı saldırganların epey iştahını kabartan bir alan. Gerek siber espiyonaj ve şantaj hedefli olsun, gerek de bilgi hırsızlığı manasında lakin taşınabilir aygıtlar tahminen de siber hücum kavramıyla bağdaştırılan bildiğimiz bilgisayar sistemlerinden çok daha fazla tehlike potansiyeline sahip.
Pandeminin tesiriyle birlikte “vahşi siber ortamda” yer alan ziyanlı yazılım sayısı da bir epey arttı. Bu zararlıların birçoğunu reklam yazılımları yahut trojan üslubu bankacılık botları oluşturuyor. Geri kalanlar ise SMS botları ve amaç odaklı ziyanlı yazılımlardan oluşuyor.
Trojanze bankacılık botlarının ekserisinin ardında çeşitli siber çeteler ve ziyanlı yazılım operatörleri yatıyor. Kimi vakit bu aygıtları çeşitli emeller için birer zombi üzere kullanırken, kimi vakit da bankacılık botu fonksiyonunu kullanarak kullanıcıların banka hesaplarına ve doğrulama kodlarına erişmeye çalıştıkları biliniyor.
Unutmamak gerekiyor ki her siber taarruzun ardında planlayıcının motivasyonu vardır. Kimi saldırganın motivasyonu para kazanmak ve illegalite olurken, kimisininki özel maksatlara karşı siber espiyonaj ve şantaj için bilgi toplamak oluyor. Taşınabilir aygıtlar öbür teknolojik aletlere kıyasla daha çok taşınabilir ve kamera ile mikrofonu her daim çalışabilir durumda olduğundan, saldırganların ilgisi bu tarafa daha çok ağırlaşıyor.
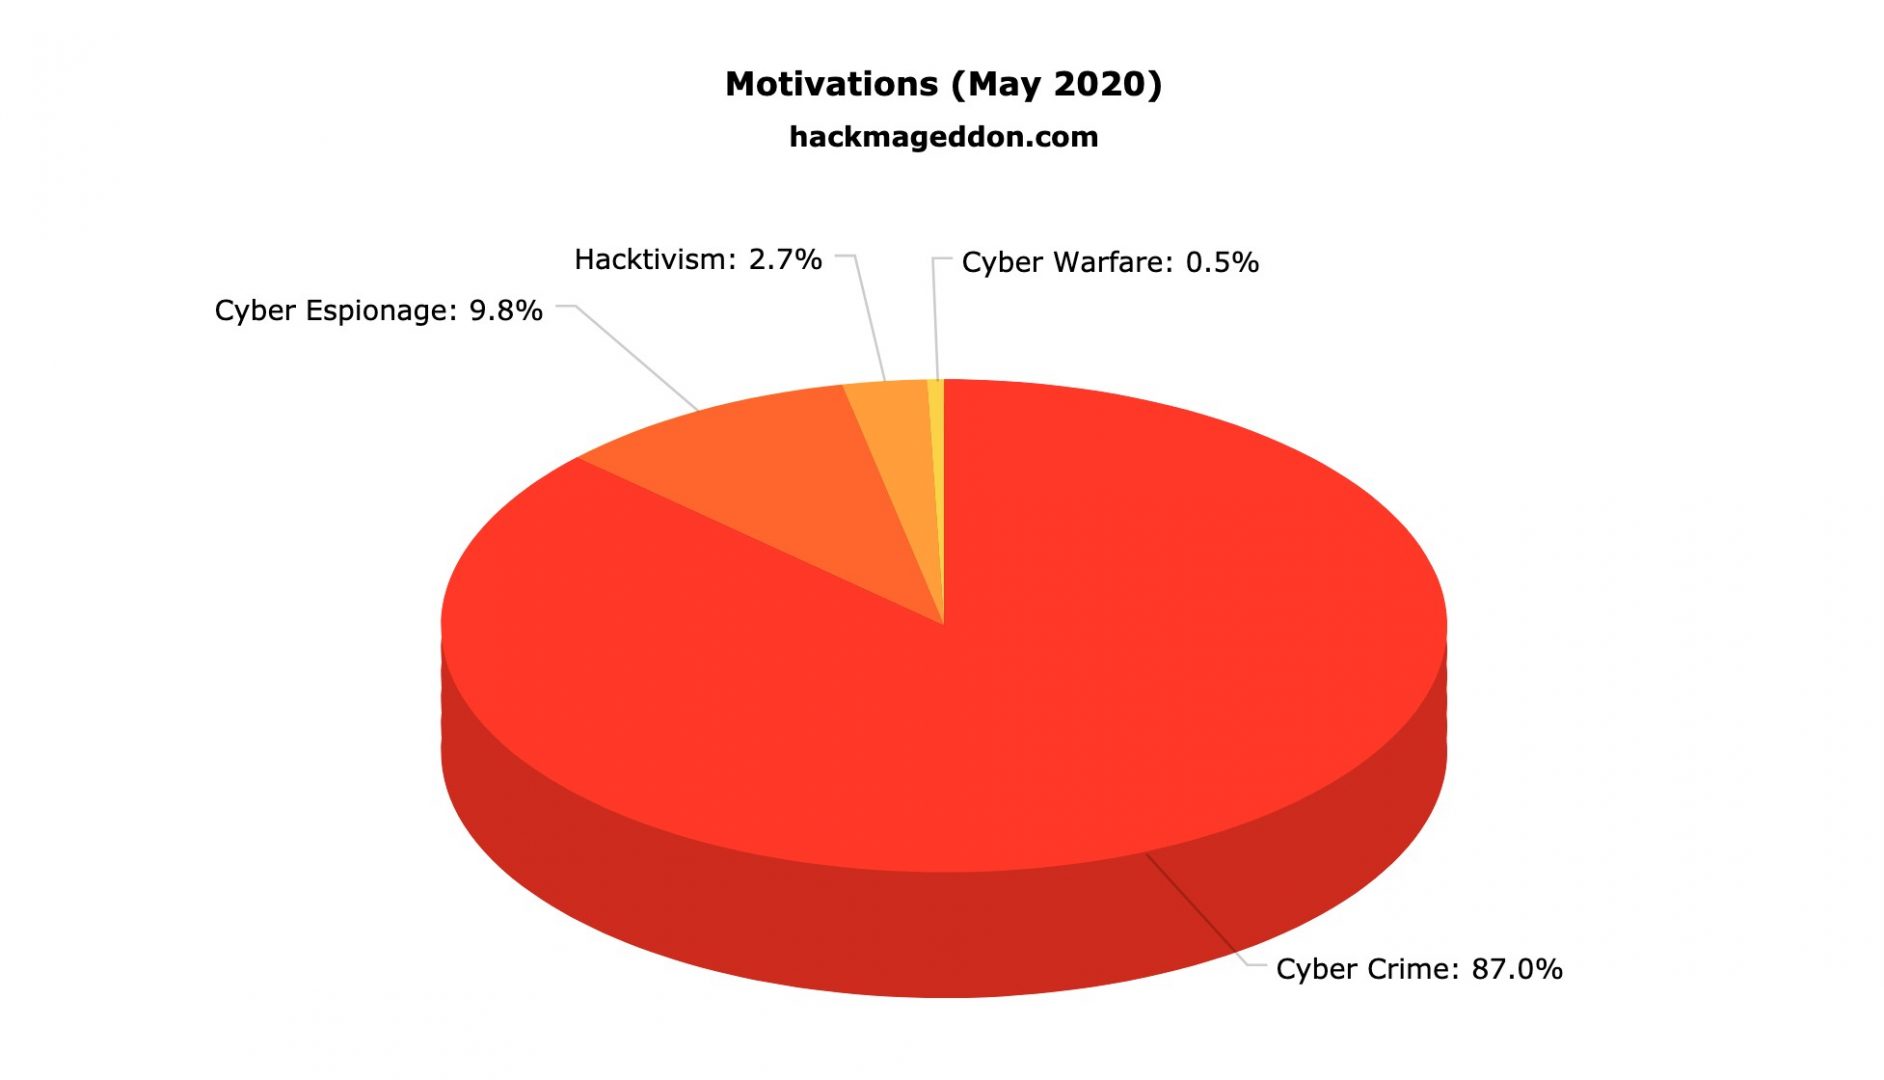
Mayıs 2020 tarihine ilişkin saldırgan motivasyonu istatistiği. – Görsel Kaynağı: Hackmageddon
Android Tarafındaki Ziyanlı Yazılım Sayısı Neden Fazla?
Bunun yanıtı epey kolay aslında. Başka taşınabilir işletim sistemlerine nazaran daha özgür olmasından dolayı harici kaynaklardan yazılım yükleme üzere bir imkan varsayılan olarak bulunuyor. Örneğin iOS aygıtınıza harici kaynaktan yani mağaza dışı bir uygulama yüklemek için aygıtınıza jailbreak süreci uygulanması gerekiyor. Android tarafı ise bu türlü değil. Mağaza harici kolay kolay uygulamalar kurulabiliyor, ekstra bir şeyle uğraşmak gerekmiyor.
Ayrıyeten iOS tarafında Apple’ın siyasetleri gereği mağazaya eklenen uygulamalar daha sıkı bir prosedüre tabi tutularak denetim ediliyor. Ziyanlı yazılımların birçoğu bu kademede denetimi geçemediği için iOS tarafı bir nebze daha inançlı hale geliyor. Android tarafında ise resmi uygulama mağazası olan Google Play Store maalesef çok sıkı bir denetim ve onay prosedürüne sahip değil. Bu nedenle her ay mağazadan kaldırılan ve mağaza yoluyla yayılan ziyanlı yazılım haberlerine rastlamak pek mümkün.
Unutmadan eklememiz gereken bir şey daha var ki, Android aygıt kullanıcıları ortasında korsan uygulama ve mağaza dışındaki kaynaklardan edinilmiş uygulamaların kullanımı çok daha yaygın. Yapısı gereği kolay kolay kırılabilen ve kurulabilen fiyatlı uygulamaları “bedavaya” elde etmek birçok kişinin güzeline gidiyor. Arka niyetli kimseler bunu da kıymetlendiriyor. Saldırganlar bu nedenle gayelerine ulaşmak için genelde az da olsa kontrol sisteminin bulunduğu uygulama mağazaları yerine, web siteleri ve zincirleme gönderimler yoluyla ilgili ziyanlı “.APK” evraklarını amaçlarına ulaştırıyorlar.
Android Ziyanlı Yazılımlarının ve Tehditlerinin Yayılma Hali
2020 yılında Android zararlılarının da çeşitleri ve yayılma biçimi evvelki yıllara nazaran biraz daha form değiştirdi, farklılık gösterdi diyebiliriz. Çünkü pandeminin tesirleri bizleri ofislerimiz ve okullarımızdan çekip konutlarımıza yanlışsız iterken, fizikî olarak yaptığımız birçok işi de dijital olarak yapmaya başladık. Global dijitalleşme, siber tehdit dünyasını da çok daha farklı bir boyuta taşıdı.
Çeşitli kurumlarda yaptığımız kıymetli işlerimizi, bu büyük salgın müddetince artık tabletlerimiz, telefonlarımız ve bilgisayarlarımız ile yapmak zorundayız. Birçok kıymetli bilgimiz artık fizikî kağıtlar üzerinde değil, bitlerden oluşan datalar halinde sanal ortamda. Bu nedenle aygıt güvenliği çok daha kıymetli bir hale geliyor.
Android zararlılarının büyük ve tehlikeli bir çoğunluğunu reklam yazılımlarından sonra bankacılık botları oluşturuyor. Taşınabilir bankacılığın bilhassa çok yaygın kullanıldığı ülkemizde, bu şekil zararlılara dikkat etmek büyük değer arz ediyor.
Android ve başka büyük yaygın taşınabilir tehditlerin birçoklarının gerisinde ise çeşitli büyüklüklerde siber hata çeteleri bulunuyor. Yasa dışı forumlarda ve web sitelerinde yapılan kara pazarlıklar sonucunda taarruzlarda kullanılacak ziyanlı yazılımların kaynak kodları ve kendileri satışa sunuluyor. Kimi siber hata çeteleri ise memleketler arası çapta organize oluyor, bölge bölge ve ülke ülke “operasyon yöneticileri” belirleyip karlardan hisseler dağıtıyor.
Böylelikle hücumlar tek bir merkezden değil, bölge bölge yapıldığı için amaçlı ataklar çok daha tesirli bir hal alabiliyor. Zararlıları yaymak için kullandıkları en yaygın formül ise gündem odaklı hazırlanmış, gerçeğe misal ve epeyce düzgün bir lisan ile açıklama metni hazırlanan dolandırıcı web sitelerinde çeşitli şeyler vaat ederek linkteki “.APK” evrakını yükletmek. Saldırganlar hazırlamış oldukları bu tuzak siteleri çeşitli uydurma hesaplar yardımıyla toplumsal medyalar ve birtakım yasa dışı web siteleri yardımıyla paylaşarak daha büyük kitlelere ulaştırmakta.
Tahminen de saldırganların kullandığı en tehlikeli teknik ise ziyanlı yazılımları yaymak için kurbanların aygıtlarını kullanmaları. Örneğin A şahsının aygıtında heyeti ziyanlı yazılım, kurban olan bireye fark ettirmeden ziyanlı irtibatları rehberde kayıtlı başka bireylere gönderilebiliyor. Böylelikle kurbanların oluşturduğu silsile, akınların çok daha büyük kitlelere ulaşmasına neden oluyor.
Korsanların kullandığı bir başka ziyanlı yazılım yayılma metodu ise mağazalar. Hatırlarsanız yazımızın başlarında bu usulün pek sık tercih edilmediğinden bahsetmiştik çünkü çeşitli denetim sistemleri bulunduğunu söylemiştik. Saldırganlar tarafından ise bunu aşmak için çok daha farklı ve kurnazca bir teknik kullanılıyor.
Bu teknikte ziyanlı yazılım iki basamaklı hale getiriliyor. Nasıl diyecek olursanız, şöyle örnek verebiliriz; Pak üzere gözüken A uygulaması mağazadan indirilip aygıta yüklendiğinde, uygulamanın çalışması için ilgili butona dokunduktan sonra aygıta indirilen programın kurulmasının gerektiği söyleniyor. Birinci yazılım yalnızca aracı vazifesini görüyor. Kullanıcıya yükletilen ikinci uygulama ise aslında ziyanlı yazılımın ta kendisi.
Korsan uygulamalar yoluyla da aygıtlara bulaşan ziyanlı yazılımlar mevcut. Bilgisayar korsanları tarafından berbat emelli yazılım dağıtmak üzere hazırlanan web siteleri aracılığıyla, saf evraklara yerleştirilen ziyanlı yazılım ve kod parçacıkları kullanılarak kullanıcıların aygıtları ele geçirilebiliyor.
Ve daha burada bahsetsek sayfalarca yer kaplayacak hücum prosedürleri de yırtıcı dünyada bulunmakta.
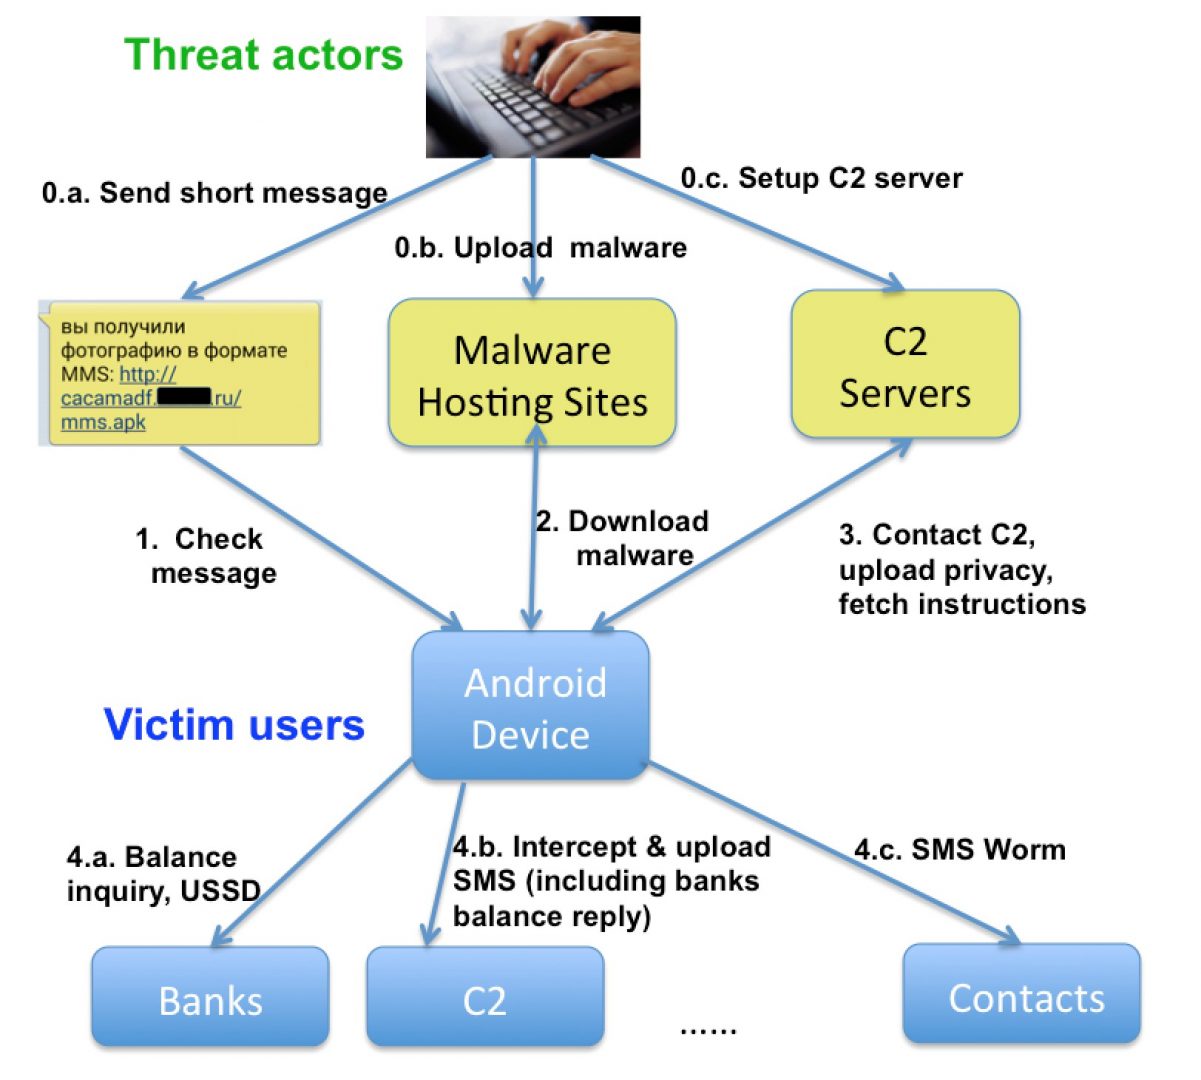
RuMMS ziyanlı yazılımının yayılma haline ilişkin diyagram – Görsel Kaynağı: FireEye
Pekala tehditler sırf ziyanlı yazılımlardan mı oluşuyor?
Elbette hayır. Her aygıt ve işletim sisteminde olduğu üzere Android kullanıcıları için birçok tehdit bulunuyor ancak bunlar şu anlık yazımızın konusu değil. Çünkü bu yazının mümkün mertebe “Android Güvenliğine Giriş” hakkında olmasını istedik.
Tehditler ortasında çeşitli oltalama temasları, zincirleme bildirilerle mantar üzere yayılan düzmece haberler ve bilgiler, dolandırıcılıklar, güçsüz parola kullanımı üzere şeyler de bulunuyor ama bunların incelenmesi gereken alanın genel bilgi güvenliği olduğunu düşünüyoruz. Bu nedenle yazının ana eksenini, son devirlerde epeyce artan Android zararlıları üzerine yöneltmek istedik.
Android Aygıtlar için Temel Güvenlik Önlemleri
Yazımızın bu kısmına kadar genel itibariyle risklerden, Android platformuna yönelik siber dünyada yer alan tehditlerden bahsettik. Bundan sonrasında ise sizlerin bu tehditlerden korunmak emeliyle neler yapabileceğine, alınması gereken temel önlemlere değineceğiz.
1 – Geçersiz Kontaklara İnanmayın
Birinci önlemimiz, tahminen de en değerlilerinden birisi düzmece temaslardan uzak durmak. Android platformunu hedefleyen ziyanlı yazılımların en büyük yayılma prosedürlerinden birisi sahtekarlık gayeli kurulmuş ilişkilerdir. Çeşitli toplumsal medya iletileri, reklamlar ve zincirleme mesajlar sonucunda size ulaşan bu ilişkilere mümkün olduğunca dikkat etmelisiniz. Banka sitelerini, devlet sitelerini ve taşınabilir operatörler üzere daha birçok kurumları taklit eden bu web sitelerine inanmamalısınız. Unutmayın ki asla bir devlet kurumu sizden kredi kartı bilgilerinizi istemez yahut uygulama indirtmeye zorlamaz. Rastgele bir taşınabilir operatör de internet vermek için ne idüğü bilinmeyen bir web sitesinden uygulama yükletmez.
Ziyaret ettiğiniz web sitelerin kesinlikle adres çubuğunda yazan URL adreslerini, alan isimlerini denetim ediniz. Sonu “gov.tr” ile bitmeyen sitelerin devlet sitesi olmadığını, o denli olduğunu tez ediyorsa da sahtekar bir web sitesi olduğunu aklınızdan çıkarmayın. “gov.tr” sadece Türkiye kurumlarının, “edu.tr” sadece Türkiye’de bulunan üniversitelerin, “k12.tr” ise sadece Türkiye’de yer alan ilköğretim ve ortaöğretim kurumlarının sahip olabileceği TLD alan ismi uzantılarıdır. Bu alan ismi uzantıları olağan kullanıcıların kullanımına açık değildir.
Gerekirse ilgili resmi kurumlara resmi irtibat kanallarından ulaşarak durumu teyit edin, hatta ziyaret edin.

MalwareHunterTeam tarafından keşfedilen E-Devlet görünümlü geçersiz bir web sitesi. Kullanıcıların kart bilgilerini çalmayı hedefliyor.
2 – Kısaltılmış Kuşkulu Linklerden Uzak Durun
Muteber olmayan kaynaklardan size ulaşan kısaltılmış kuşkulu linklerden genel itibariyle uzak durun, bu ilişkileri ziyaret etmeyin. Çünkü saldırganların toplumsal medyada paylaştığı geçersiz adresler bir müddet sonra tespit edilip, paylaşılması ve yayılması engelleniyor. Saldırganlar ise bunu aşmak için ilgili uydurma temasları kısaltıp, günahsız üzere insanlara göndermeyi planlıyorlar.
Ek olarak bilmediğiniz numaralardan ve servislerden gelen, hatta kimi vakit isim soy isim bile içerebilen, kısa link bulunan SMS’lere güvenmeyin. Uydurma bir itimat ortamı oluşturulmaya çalışılan kısaltılmış linklerin yer aldığı bu iletilere inanmayın. Bildirilerin katiyetle sağlam bir kaynaktan geldiğine emin olun ve doğrulayın.
3 – Zincirleme Mesajları Birbirinize Göndermeyin
Zincirleme iletiler… Toplumsal medyada insanların yıllardır birbirine göndermekten bıkmadığı, kitleler halinde yayılan aldatıcı iletiler.
Bu bildirisi şu kadar bireye gönder, şöyle olacak usulündeki mesajları ve gerçek dışı haberleri birbirinize göndermeyiniz. Ziyanlı yazılımların büyük kitlelere ulaşmasına neden olan en büyük etken de aslında kullanıcı faktörü.
Arkadaşınızdan gelen “linki uygulayıp 5 bireye gönder, 5 GB internet veriyorlar” minvalindeki bildirilere inanmayınız. Linkteki talimatları uyguladığınızda ya bilgilerinizi çaldırıyorsunuz, ya vakit kaybediyorsunuz ya da ziyanlı yazılımın ta kendisini aygıtınıza kurmuş oluyorsunuz.
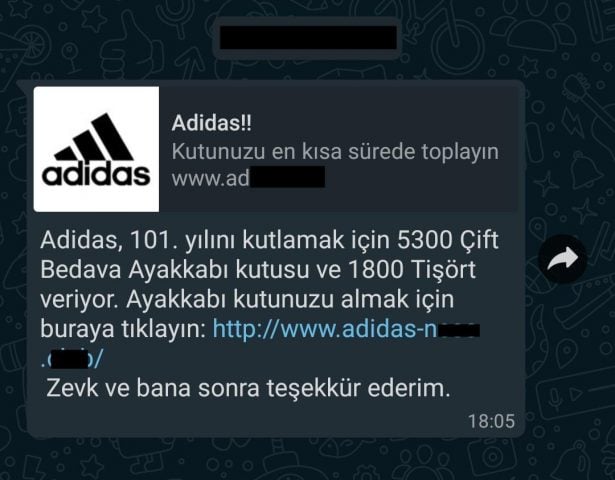
Ücretsiz ayakkabı dağıtılıyor vaadiyle insanları kandıran bir bildiri. Kullanıcıların birbiriyle paylaşması sonucu geniş kitlelere ulaşıyor.
4 – Korsan Yazılımlardan ve Mağaza Harici Uygulama İndirmekten Kaçının
Yazımızda da belirttiğimiz üzere, saldırganların kurban ağlarını genişletmek maksadıyla kullandıkları en yaygın prosedürlerden birisi korsan yazılımlar ayağına aygıtlara ziyanlı yazılımları kurdurtmaktır. Fiyatlı bir yazılımın fiyatsız olması size cazip gelebilir, saldırganlar açısından da o denli. Kurban toplamak ve kendi ağlarına çekmek gayesiyle âlâ bir yem.
Resmi kaynaklar ve muteber kaynaklardan gelenler haricinde mağaza harici uygulama kurmaktan genel itibariyle kaçının. Korsan yazılımdan uzak durun, bilmediğiniz “.APK” evraklarını aygıtınıza kurmayın.
5 – Taşınabilir Aygıt Güvenliği için Antivirüs Yazılımı Kullanın
Android her ne kadar bilgisayarlarımızda kullandığımız işletim sistemlerinden farklı bir yapıya sahip olsa da, antivirüs kullanmak akla yatkın bir önlem. Mobilde de antivirüs yazılımları, ziyanlı yazılımlara karşı sizleri korur, ziyanlı web sitelerini ise mahzurlar. Kontaklar hakkında bilgiler verir, aygıtınızın güvenlik durumu hakkında fikir edinmenizi sağlar. İnternete bağlı her aygıtın güvenlik yazılımına gereksinimi olduğunu düşünüyoruz.
Unutulmamalıdır ki, Android’in yapısı gereği güvenlik yazılımları kollayıcı önlem olarak kullanılmalı. Zararlının aygıta bulaşmasından sonra kurulan güvenlik yazılımları kimi vakit sorunu çözemiyor ve temizlikte maalesef yetersiz kalabiliyor. Bu üslup dertler yaşamamak için tesirli önemlerimizi yolun başında almalıyız.
6 – Siber Tehditler Hakkında Şuurlu Olun
Alabileceğimiz en büyük önlem siber farkındalıktır. Siber tehditlerin farkında olun ve gündemi takip edin. Teknoloji nasıl gelişiyorsa, saldırganlar da kendilerini her gün biraz daha geliştirmeye devam ediyor.
Dijitalleşen dünyada kendimizi müdafaamızın en güzel yolu, farkındalık kazanmak ve taarruzların hangi taraftan ne biçimde geleceğini bilmektir. Çünkü aklımızdan çıkarmamalıyız ki, başka bütün önlemlerin yetersiz kaldığı noktada bizleri muhtemel tehditlerden koruyacak olan asıl şey niyetlerimiz ve farkındalığımız olacak.

Genel Özet ve Sonuç
Yazımız boyunca Android işletim sistemine yönelik tehditlerden bahsedip, saldırganların motivasyonlarını ve çalışma biçimlerini sizlere anlatmaya başladık. Kendimizi savunmak için düşmanımızı daha düzgün tanımak zorundayız.
Bu yazının maksadı da her web sitesinde bulunan klasik önlemlerden bahsetmek yerine tehditlerin çıkış noktasını, gayelerini ve yayılma biçimleri hakkında sizleri daha anlaşılır bir biçimde bilgilendirmek. Bahsimizin dışına mümkün olduğunca çıkmadan, Android sistemlere yönelik tehditlerin en başında gelen ziyanlı uygulamalar ve sahtekarlıklardan bahsetmeye çalıştık.
Klasik önlemler, kelam konusu olan amaç insan ise maalesef yetersiz kalabilmekte. Unutulmamalı ki, siber dünyada ataklara açık olan en zayıf halka her daim insandır. Bahsettiğimiz tüm bu ataklar, ziyanlı yazılımlar aslında aygıtın kendisinden çok insanların psikolojisine yönelik teşebbüslerdir. Başarılı bir taarruzun ve savunmanın ardında her daim insan psikolojisini tanımak yatar. Özetle siber akınların asıl gayesinin aygıtlarınız yahut Android değil, sizlerin psikolojisi ve fikir yapısı olduğunu unutmayın.
Android ve taşınabilir tehditler hakkında merak ettiklerinizi Technopat Sosyal’de mevzu açarak üyelerimizle tartışabilir, eklemek istedikleriniz varsa da yorum yaparak bizlere ulaştırabilirsiniz. Sağlıcakla kalın.